最近、個人情報漏洩のお詫びメールが毎日のように届く。
もう、うんざりだ。
これだけ多くの企業で情報漏洩が相次いでいるのだから、私の個人情報も、この記事を読んでいるあなたの個人情報も、すでにどこかから流出していても不思議ではない。
しかも厄介なのは、自分のどんな情報が、どこに流出し、誰の手に渡っているのか、私たちにはほとんど把握するすべがないということだ。
身に覚えのないDMやハガキが届く。怪しげな営業電話がかかってくる。
そんな迷惑行為だけで済むなら、まだいい方なのかもしれない。
2026年10月には、GMOインターネットが提供する「お名前.com デスクトップクラウド」がサイバー攻撃を受け、顧客情報などが外部に持ち出される事件が発生。10月27日には攻撃者による情報公開まで確認された。
GMOは翌28日、情報が掲載されていたサイトのドメイン停止を発表しているが、一度外部に公開された情報が完全に回収されたとは限らない。
自分の知られたくない情報が、悪意ある人間によって、ある日突然インターネット上にばらまかれるかもしれない。
正直、怖い。
しかし、ここでひとつ考えてみたい。
そもそも、なぜ私たちの個人情報は、これほどまでに流出してしまうのだろうか?
たった数百円の割引クーポンをもらうために、住所、氏名、電話番号、生年月日まで登録する。
そんなことを、私たちは当たり前のように繰り返してこなかっただろうか。
今回は、相次ぐ企業の情報漏洩事件を振り返りながら、なぜこんなことが起きるのか?そして私たちはどうすれば自分の情報を守れるのかについて考えてみたい。
なお、2026年に公表された主な企業の情報漏洩・不正アクセス事例は、別記事「最近、企業の情報流出多くない?2026年に起きた企業の情報流出をまとめてみた」に掲載している。
登録した覚えのない会社から、情報漏洩のお詫びが届いた
つい先日、REXTという会社から個人情報漏洩のお詫びが届いた。
はて、REXT?
申し訳ないけれど、そんな会社に登録した覚えはない。
調べてみると、WonderGOO(ワンダーグー)や新星堂、WonderREXなどを展開している会社だった。
ああ、ワンダーグーか。それなら心当たりがある。
しかし、それと同時に思った。
私の個人情報、いったいいつまで保管されているんだろう?
REXT Holdingsが2026年10月9日に発表した調査結果によると、ランサムウェアによる攻撃で310件のファイルが外部に公開されたことを確認。その中には会員登録情報なども含まれていた。
さらに、REXTの会員情報やWonderGOO・新星堂の予約情報など、合計104万4,906件についても情報漏洩のおそれがあるという。
104万4,906件すべての流出が確認されたわけではない。REXTは、外部公開を確認した情報と、漏洩のおそれがある情報を区別して公表している。今回の「おそれがある情報」にはクレジットカード情報は含まれていない。
出典:REXT Holdings「不正アクセスによる情報漏えいに関する調査結果及び今後の対応について」(2026年10月9日・PDF)
もちろん、REXTに限った話ではない。
何年も利用していない通販サイト
(通販サイト!)
会員になったものの昔一度利用しただけのお店
(一度だけのお店!)
いつ登録したのか思い出せないサービス
(思い出せないサービス!)
私たちが忘れてしまっても、企業のデータベースには情報が残っていることがある。
しかも企業の合併や事業譲渡などによって、登録した当時とは違う会社が情報を管理しているケースもある。
何年も使っていないサービスなら、こちらとしてはもう関係ないつもりなんだけどね……。
会員登録したときには、まさか何年も後になって、知らない社名で情報漏洩のお詫びが届くとは想像していなかった。
なぜ企業はクーポンや割引と引き換えに個人情報を集めるのか?
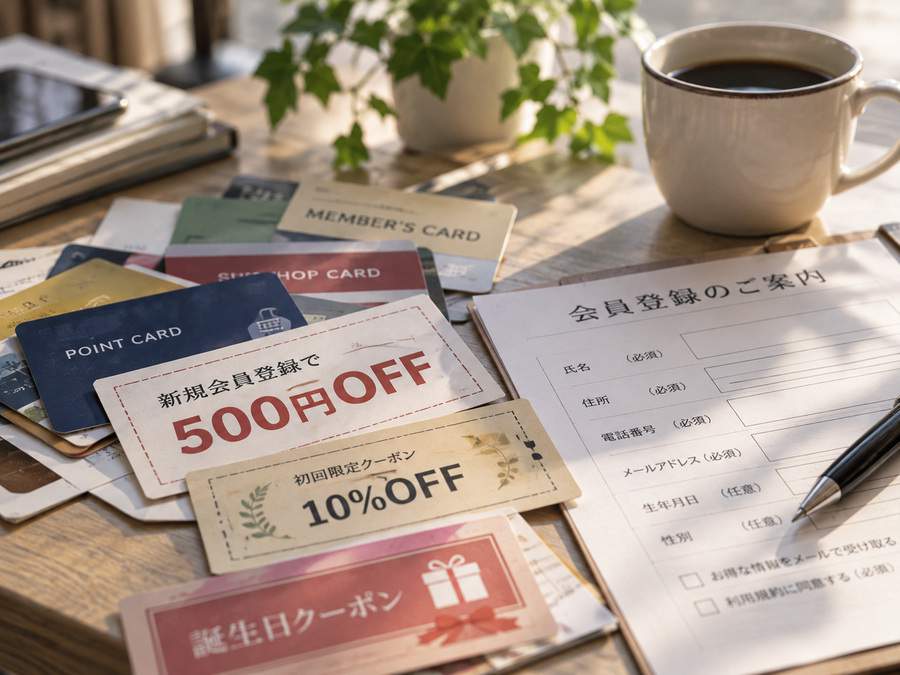
「会員登録で500円OFF!」
「アプリをダウンロードすると初回10%割引!」
「誕生月には特別クーポンをプレゼント!」
スーパー、ドラッグストア、飲食店、衣料品店。今やどこへ行っても、こんな案内を目にする。
もちろん、消費者としては少しでも安く買えるならありがたい。
でも、企業はなぜ、わざわざ割引をしてまで私たちを会員にしたがるのだろう。
答えは単純で、会員情報は、一度きりの売上では得られない継続的な顧客接点を生み出すからだ。
例えば、名前や連絡先が分かれば、新商品の案内やキャンペーン情報を直接届けられる。
生年月日が分かれば、誕生日クーポンを送れる。住所や郵便番号があれば、地域別のキャンペーンにも利用できる。
さらに購買履歴と会員情報を結び付ければ、いつ、何を、どのくらい購入しているのかも分析できる。
| 登録する情報 | 企業側の主な利用例 | 流出時に想定されるリスク |
|---|---|---|
| 氏名 | 顧客識別、会員管理 | 他の情報と組み合わせた本人特定 |
| 住所 | 配送、地域別販促、DM発送 | 不審な郵便物、居住地の特定 |
| 電話番号 | 本人確認、予約連絡、販促 | 迷惑電話、なりすまし連絡 |
| メールアドレス | 会員認証、クーポン配信 | フィッシングメール、詐欺への悪用 |
| 生年月日 | 年齢確認、誕生日特典、顧客分析 | 他の情報と組み合わせた本人確認の突破リスク |
| 購買・利用履歴 | おすすめ商品、販促分析 | 趣味・嗜好や行動傾向の推測 |
※企業によって収集する項目や利用目的は異なる。表は一般的な利用例と想定されるリスクを整理したもの。
要するに、企業からすると会員登録は単なる顧客サービスではなく、長期的な販売促進の仕組みでもある。
数百円の割引は、その入口というわけだ。
ここで誤解してほしくないのは、会員制度や顧客情報の活用そのものが悪いわけではないということ。
便利なサービスを提供するために、一定の情報が必要なのは理解できる。
ただ、気になるのはその範囲だ。
店頭で数百円安く買い物をしたいだけなのに、本当に住所や電話番号まで必要なのだろうか。
メールアドレスで十分なサービスに、生年月日や住所まで求められることはないだろうか。
企業には情報を集めるメリットがある。一方、利用者はその情報が保管されている限り、将来の漏洩リスクを抱える。
この双方のメリットとリスクは、本当に釣り合っているのだろうか?
そもそも個人情報はなぜ漏れる?主な原因を整理してみた
では、こうして企業が集めた個人情報は、なぜ外部に流出してしまうのか。
ニュースでは「不正アクセス」や「ランサムウェア」という言葉をよく耳にするけれど、原因はそれだけではない。
独立行政法人情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威 2026」の組織編では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位、システムの脆弱性を悪用した攻撃が4位となっている。
これは2025年の脅威状況などを基に専門家が選んだランキングであり、2026年に実際に発生した事故件数の順位ではないが、企業が直面している問題を考える手がかりになる。
1.ランサムウェアなどによるサイバー攻撃
ランサムウェアとは、企業のデータやシステムを使用不能にしたり、盗み出した情報を公開すると脅したりして、金銭を要求する攻撃などに使われる不正プログラムの総称だ。
近年はデータを暗号化するだけでなく、あらかじめ情報を持ち出し、「金を払わなければ公開する」と脅迫する手口も問題になっている。
企業にとっては業務停止や情報漏洩の危機。利用者にとっては、自分の情報が脅迫の材料にされてしまう危険がある。
先ほど紹介したREXTの事件も、ランサムウェアによる攻撃だった。
2.システムの脆弱性や設定ミス
企業のシステムにも、ソフトウェアの不具合や設定上の弱点が存在することがある。
古い機器の管理が不十分だったり、アクセス権限の設定に問題があったりすると、攻撃者に侵入口を与えてしまう可能性がある。
REXTも公式発表で、攻撃者がネットワーク機器を経由して侵入した可能性が高いと説明している。
私たち利用者がいくら慎重に登録しても、企業側のシステムに弱点があれば防ぎようがない。
3.委託先や関連会社からの流出
もうひとつ厄介なのが、個人情報を預けた企業以外から流出するケース。
例えば、通販会社が配送や顧客対応を外部業者に委託していたり、グループ会社で共通のシステムを使っていたりする場合。
その関連先が攻撃されれば、元の企業の利用者情報まで影響を受けることがある。
つまり、私たちが直接契約した企業だけが情報を安全に管理していれば、それで終わりというわけでもない。
4.人為的なミスや内部からの持ち出し
外部からの攻撃がなくても、情報漏洩は起こる。
メールの誤送信、書類の紛失、共有設定の間違い、従業員による無断持ち出しなど、その原因はさまざまだ。
どれほど高度なセキュリティシステムを導入しても、人間が扱う以上、リスクを完全にゼロにはできない。
ここで重要なのは、個人情報を大量に集めること自体が、直接の漏洩原因ではないという点。ただし、集めた情報が多く、保管期間が長くなるほど、ひとたび事故が発生したときに影響が大きくなる可能性がある。
一度流出した個人情報は、もう取り戻せないのか?
個人的に、これが一番怖い。
クレジットカードなら、番号を変更できる。パスワードなら、新しく設定し直せる。
では、氏名や生年月日は?
簡単に変更できるものではないし、住所だって、漏洩したからといって気軽に引っ越せるわけではない。
もちろん、住所や氏名が流出しただけで直ちに重大な犯罪被害に遭うとは限らない。
しかし、他の情報と結び付けられれば、より巧妙な詐欺やなりすましに利用されるおそれがある。
さらに問題なのは、一度インターネット上に公開された情報が、第三者によってコピー・保存・再配布される可能性があることだ。
元の掲載サイトが削除されても、すべての複製が消えたと保証することは難しい。
今回のGMOインターネットの事件は、その恐ろしさを改めて感じさせた。
GMOの発表によれば、「お名前.com デスクトップクラウド」へのサイバー攻撃で顧客情報が外部に持ち出され、攻撃者によって顧客情報とされるものがウェブサイト上に掲載された。10月28日には当該サイトのドメインが停止されたものの、同社は引き続き情報の拡散防止を呼びかけている。
出典:GMOインターネット「不正アクセスに関する現在の対応について(第13報)」(2026年10月28日)
もちろん、GMOの事件と、一般的な小売店の会員情報漏洩では、扱われる情報の種類も被害の内容も異なる。
それでも、「企業に預けた情報が、悪意ある第三者の手に渡り、公開されてしまう」という危険は共通している。
企業が情報を集めるのは一瞬でも、その情報が流出した場合の影響は長期間続く可能性がある。
そして、それが何年続くのか、私たちには分からない。
私たちにできる個人情報漏洩対策は?
ここまで考えてみると、企業を信じるだけでは個人情報を守れないことが分かる。
とはいえ、現代社会で個人情報を一切登録せずに生活するのは、まず不可能だろう。
通販で商品を届けてもらうには住所が必要だし、金融機関や携帯電話の契約では本人確認も欠かせない。
大切なのは、必要な登録と、なくても困らない登録を区別することだと思う。
IPAも2026年10月26日に公開した注意喚起で、個人情報の登録を必要最小限にすることや、使わなくなったアカウントの削除などを推奨している。
参考:IPA「自分の個人情報等が漏えいした際の『対処』と『日頃の対策』」
1.会員登録する前に、本当に必要なのか考える
これが最も基本的な対策だろう。
数百円のクーポンが欲しいだけなら、会員登録にどれだけの情報が必要なのか、確認してからでも遅くない。
一度しか利用しないかもしれないお店に、住所や電話番号、生年月日まで預ける価値はあるだろうか。
もちろん、利用頻度が高く、割引のメリットが大きいサービスなら話は別だ。
何でも拒否するのではなく、特典の価値と、渡す情報の内容を比較して判断する。まずはそこから始めたい。
2.任意項目まで全部入力しない
会員登録フォームを開くと、住所や生年月日、性別など、さまざまな入力欄が並んでいる。
しかし、よく見ると「任意」と書かれている項目も少なくない。
必要のない情報まで、律儀に全部埋める必要はない。
ただし、本人確認や配送などに必要な情報を虚偽の内容で登録するのは、トラブルの原因になり得るので避けたい。
不要な項目は空欄にする。必要な情報だけ正しく伝える。
それだけでも、無駄に預ける個人情報を減らせる。
3.使っていない会員サービスを整理する
何年もログインしていない通販サイトや、使わなくなったアプリの会員登録。
思い当たるものがあれば、一度整理してみるのもいい。
ただし、ここには注意点がある。
アカウントを削除したからといって、企業が保有する関連情報まですべて消えるとは限らない。
購入履歴や取引記録など、別の目的や法令上の理由で一定期間保存される情報もあるからだ。
必要なら企業のプライバシーポリシーを確認し、保有する情報や削除の取り扱いについて問い合わせてみよう。
個人情報保護法には、条件に応じて保有個人データの開示や利用停止・消去などを求める制度も設けられている。
詳しくは個人情報保護委員会の公式Q&Aで確認できる。
4.パスワードの使い回しをやめる
個人情報の流出そのものを防げなくても、被害の拡大を抑えることはできる。
特に重要なのが、パスワードの使い回しをやめること。
あるサービスからIDとパスワードが流出した場合、同じ組み合わせを使っている別のサービスにも不正ログインされる危険がある。
サービスごとに異なるパスワードを設定し、利用できる場合は多要素認証やパスキーも有効にしておきたい。
なお、氏名や住所だけが漏れた場合と、ログイン用パスワードまで流出した場合では必要な対応が異なる。通知が届いたら、まず対象となった情報を確認しよう。
ただパスワード一択だった昔に比べれば現代はメール認証、SMS認証、認証アプリ等があり、場合によってはパスワード無しでそれらのみでいけたりもするから、以前よりは楽ではある。
5.漏洩通知を装った詐欺にも注意する
情報漏洩事件の後に気を付けたいのが、企業を装う偽メールや不審な電話だ。
「情報漏洩に伴い、本人確認が必要です」
「補償金を受け取るため、口座情報を登録してください」
そんな連絡が届いたときこそ慎重になりたい。
メール内のリンクから手続きするのではなく、自分で調べた企業の公式サイトや、以前から利用している正規アプリで確認する。
国民生活センターも、個人情報の削除を持ちかけて金銭を要求する不審な連絡などに注意を呼びかけている。
参考:国民生活センター「国民生活センターをかたるニセの電話やハガキにご注意ください」
情報漏洩のお詫びだけで済ませてほしくない
ここまで消費者側の対策を考えてきたけれど、本来、情報を預かる企業の責任はそれ以上に大きいはずだ。
いくら私たちが慎重に会員登録をしても、企業側の管理体制に問題があれば、情報が流出する危険をなくすことはできない。
だからこそ、企業にはセキュリティ対策だけでなく、そもそも個人情報を集めすぎない仕組みも考えてほしい。
例えば、店頭の割引サービスなら住所を登録しなくても利用できるようにする。
会員登録時に必要だった情報も、利用目的がなくなったら適切に整理する。
退会した利用者の情報をどこまで残すのか、その理由と期間を分かりやすく説明する。
そして万が一、情報漏洩が発生した場合には、何が漏れたのか、何が確認できていないのか、利用者がどんな対策を取ればよいのかを明確に知らせてほしい。
「漏洩したおそれがあります。ご迷惑をおかけして申し訳ございません」
もちろん、調査中で詳細を公表できない場合があることも理解している。
しかし、その一文だけでは利用者の不安は解消しない。
企業は事故の対応を終えれば通常業務に戻れるかもしれない。でも、流出した可能性のある氏名や住所を持つ人間は、その後も日常生活を続けていくのだ。
情報を預ける側にも選択肢が欲しいし、預かる側にはもっと慎重であってほしいよね。
まとめ:数百円の割引のために、どこまで個人情報を渡す必要があるのか
今回、REXTから届いた情報漏洩のお詫びをきっかけに、改めて考えさせられた。
私たちはこれまで、あまりにも気軽に個人情報を渡してきたのかもしれない。
会員登録すれば500円引き。アプリを入れればポイントが貯まる。名前と生年月日を登録すれば誕生日クーポンが届く。
そうした特典を得るために、住所も電話番号もメールアドレスも、何の疑問も持たずに入力してきた。
その情報が何年間保存されるのか、誰が管理しているのか、ほとんど意識することもなく。
もちろん、すべての会員制度を否定するつもりはない。
便利なサービスもあるし、頻繁に利用する店舗であれば、会員特典の恩恵を受けることも多いだろう。
ただ、これほど情報漏洩のニュースを目にするようになった今、そろそろ考え方を変えてもいいのではないだろうか。
数百円の割引を受けることより、自分の個人情報をむやみに預けないことを優先する。
そんな選択が、もっと当たり前になってもいいと思う。
結局のところ、個人情報を完全に守れる方法はない。
でも、預ける先を減らすことなら、今日からでもできる。
次に「会員登録で500円引き!」という案内を見かけたら、私はきっと少し考えるだろう。
この500円、本当に住所や電話番号まで差し出して受け取る必要があるのかな?
と。
ただ、明確にメリットはあるので
「X辺りのフォロー&RTで〇〇名に〇〇プレゼント!」
みたいなのよりはマシかもしれない。
あれこそデメリットしかない。
本当に抽選が行われているかすら怪しいし、たとえ本当に当選者がいるような大手企業のキャンペーンだったとしても、それらをやりまくってるアカウントの見苦しさと、何言っても説得力が無いアカウントになってしまうデメリットを考えたら手を出す価値は無いのだから。


コメント