ここ最近、企業の「個人情報が漏えいしました」「不正アクセスを受けました」というニュース、多くない?
9月にはタイムズカー、セイコーマート、Gyazo、ムラウチドットコム。10月には焼肉きんぐ、カプコン、佐川急便、無印良品。11月に入ってからも、ノジマやアットコスメ、アソビューなどの名前が次々に出てきた。
しかも数百件、数千件という話ばかりではない。数百万件、数千万件という規模の発表が、もはや珍しくなくなっている。
ニュースを開くたびに違う会社の名前が出てくるんだけど……これ、ちょっと異常じゃない?
特に2026年9月以降は、身近なサービスの名前が短期間に集中。『最近になってサイバー攻撃が一気に増えたのか?』『AIでハッキングが簡単になっているのか?』と気になって、2026年1月からの公表事例を調べてみた。
最初にこの記事をまとめたあとも新たな発表が止まらず、10月後半から11月初旬にかけてさらに大規模な事案が続出。そこで2026年11月5日時点で公表されている主な情報を追加し、原因や注意点も含めて整理し直した。
2026年に起きた企業の情報流出・不正アクセスを調べてみた
まずは月別の一覧から。企業やサービスの公式発表、報道で確認できた主な事案を掲載している。小規模な案件まですべて拾い切るのは難しいため、この表は国内の全件一覧ではない。
「漏えいが確認された」「漏えいの可能性がある」「不正アクセスを調査中」は、まったく同じ意味ではない。 企業の発表段階を区別して読んでほしい。
また「○万人」「○件」「○アカウント」「○レコード」もそれぞれ意味が異なる。たとえばメール配信システム内の7,700万件は7,700万人を意味しないし、複数社に重複登録された人もいる。掲載数字を足し算して「日本人○億人が流出した」などとは計算できない。
2026年1月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| 資生堂オンラインストア | ― | なりすましによる不正ログインの疑い |
| TKCグループ | ― | Webサービスへの不正通信、情報漏えいの可能性 |
| MCリテールエナジー「まちエネ」 | ― | サイバー攻撃によるシステム障害 |
| カンバス | ― | ランサムウェア被害 |
| フェンリル | ― | 外部メールサービスへの不正アクセス |
| 牧村 | ― | ランサムウェア被害 |
| 山元紙包装社「パッケージショップJP」 | 1,395名 | 不正アクセスによるクレジットカード情報漏えい |
| 新横浜グレイスホテル | ― | 不正アクセス、宿泊客情報が第三者から閲覧された可能性 |
| 釜浅商店 | ― | 外部連携アプリ経由で会員情報を不正取得 |
| ソフトバンク | ― | システム不具合で別の利用者の情報を表示 |
| 明治安田生命 | ― | 出向者による情報持ち出し |
| インテリックス「JUST CURTAIN」 | 10,423名 | 不正アクセス、カード情報漏えいの可能性 |
| JR九州グループ | ― | サイバー攻撃、従業員等の情報漏えい可能性 |
| 藤田観光 | ― | 顧客情報漏えいを公表 |
| サカイサイクル | ― | 外部アプリへの不正アクセス、個人情報流出 |
| 田中屋本店 | 677名 | ECサイトへの不正アクセス、カード情報漏えい |
2026年2月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| つくるAI | ― | 不正アクセス |
| 山藤三陽印刷 | ― | ランサムウェア被害 |
| ケイウノ | ― | 不正アクセス、個人情報漏えいの可能性 |
| NSバイオジャパン | ― | 不正アクセス、顧客情報漏えい |
| 東海ソフト開発 | 最大約19.3万人 | ランサムウェア。東海大学関連データにも影響 |
| ビューティガレージ | ― | ECサイトへの不正アクセス、カード情報漏えい懸念 |
| あなぶきハウジングサービス | 約49.6万人(3月の更新値) | ランサムウェア被害。調査の結果、個人情報が漏えいした可能性を公表 |
| アサヒグループHD | 10万件超 | ランサムウェア、個人情報流出 |
| ホソカワミクロン | ― | サイバー攻撃、流出したデータをインターネット上で確認 |
| セカイモン | ― | 不正アクセス、会員情報漏えいの可能性 |
| エフエム東京 | ― | サイバー攻撃、データの一部流出 |
| 日販グループHD | ― | 元従業員による社外秘メール等の外部転送 |
| フジテレビ | ― | 元社員による取材情報・内部情報の外部提供 |
2026年3月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| 市光工業 | ― | サイバー攻撃 |
| 東山産業 | ― | ランサムウェア被害 |
| キャンディル | ― | ランサムウェア被害 |
| 広島銀行 | ― | 出向者を通じた顧客情報漏えい |
| セゾンファンデックス | ― | 委託先のランサムウェア被害による個人情報漏えい |
| 青山メイン企画 | ― | ランサムウェア、個人情報の毀損・漏えい |
| 薬日本堂 | ― | メールサービスへの不正アクセス、個人情報漏えい |
| トンボ飲料 | ― | ランサムウェアによる不正アクセス |
| 村田製作所 | 約8.8万件規模 | IT環境への不正アクセス |
2026年4月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| Udemy | ― | IT環境への不正アクセス |
| YCC情報システム | ― | ランサムウェア。委託元にも影響 |
| いえらぶGROUP | ― | クラウドサービスへの不正アクセス、データ取得 |
| CAMPFIRE | ― | GitHubアカウント侵害、個人情報が閲覧された可能性 |
| STARTDASH | ― | 管理画面への不正アクセス、情報漏えいの可能性 |
| エスペック | ― | 社員メールアカウントへの不正アクセス |
| COTA | 延べ109,147件 | ランサムウェア事案の続報。個人情報が閲覧できた可能性(8月の調査公表値) |
| 日本カーソリューションズ | ― | 経営者を騙るメールに社員名簿等を送信 |
| 阿波銀行 | ― | テスト環境への不正アクセス、顧客情報漏えい |
| GMOあおぞらネット銀行 | 1,820件 | 委託先経由で顧客情報流出 |
| ウエーブ | 最大176,810件 | 不正アクセス |
| マイナビ関連サービス | 約11.1万件 | クラウドサービスへの不正アクセス |
2026年5月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| 女の転職type | ― | リスト型攻撃による不正ログイン |
| とらのあな電子書籍 | ― | 大量の不正な自動アクセス |
| ユニバーサル ミュージックEC | 約310万件 | 不正アクセスによる顧客情報流出 |
| メディカ出版 | 約77万件 | ランサムウェア |
| エネサンスHD | 約36.7万件 | ランサムウェア |
| 新日本検定協会 | ― | ランサムウェア被害。複数の損害保険会社へ影響 |
| 三井住友海上 | 6,176件 | 委託先である新日本検定協会の被害による情報流出 |
| 損害保険ジャパン | 296件 | 同じ委託先のサイバー攻撃による影響 |
| 東京海上日動 | 約1,500件 | 同じ委託先のサイバー攻撃による影響 |
| ロッキング・オン・ジャパン | ― | 元従業員による取引先個人情報の持ち出し |
| エナジーウィズ | ― | 海外子会社の情報がダークウェブ上に掲載 |
| GENIEE MA | ― | 不正アクセス |
| ポラリスHD | ― | Booking.com管理アカウント侵害など |
| 中央紙器工業 | ― | ランサムウェア、データの外部送信を確認 |
2026年6月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| KDDI | 約1,223万人(7月の更新値) | ISP向けメールシステムへの不正アクセス。後の調査で漏えいを確認。BIGLOBE、JCOMなど関連事業者にも影響 |
| ビジュアルアーツ | 約13,559件 | 発売前ゲームデータの流出、個人情報漏えいの可能性 |
| リクリエ「Tabiq」 | 約106万人 | クラウド設定に関する問題で本人確認書類等が対象 |
| CKCネットワーク/学参 | 約71.7万件 | 脆弱性を悪用したランサムウェア |
| 日本テレネット | 数十万件規模 | ネットワーク機器経由の侵入 |
| 名鉄協商 | ― | システム障害、後にランサムウェアと判明 |
| ファクトリージャパングループ | ― | サーバへの不正アクセス |
| イースト | ― | ネットワークへの不正アクセス |
| 農林中央金庫 | 3,176件 | JA利用者情報を本来とは異なる先へ誤提供 |
| 2りんかんイエローハット | 317万9,454人 | 会員システムへの不正アクセス。アプリ等の会員データが取得されたことを確認 |
| 佐嘉平川屋 | 7万3,213件 | オンラインショップの不正アクセスでカード情報の不正利用などに影響 |
| D&M | 633件 | グループ会社のネットワーク機器への不正アクセス・ランサムウェア関連の事案 |
| Kaizen Tech Agent | 9,721件 | 元従業員が求職者等の個人情報を無断で持ち出した可能性 |
| 九州電力送配電 | 最大1,354万件 | 顧客情報を保存したバックアップ用外部記憶媒体が所在不明。漏えいは未確認 |
2026年7月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| BIGLOBE | 約501万人 | KDDIの共通基盤への攻撃に関連 |
| JCOM | 約259万人 | KDDIの共通基盤への攻撃に関連 |
| アフラック生命 | 約440万人 | 不正アクセスによる個人情報漏えい。約22万人は口座情報も対象 |
| メディア4u | 95,412件 | SMS関連システムへの攻撃でデータ流出を確認 |
| サカタのタネ | ― | 海外子会社へのサイバー攻撃 |
| キャネット | ― | 不正アクセス |
| ネットワークジャパン | ― | ランサムウェア、顧客情報漏えいの可能性 |
| リンドスポーツ | 3,075件 | 委託先への攻撃による顧客情報漏えいの可能性 |
| ヴェレダ・ジャパン | ― | ECサイトへの不正アクセス |
| ALSOKジョイライフ | 134件 | 施設の端末への不正アクセス。個人情報が閲覧された可能性 |
| 生命保険協会 | 約3万7,000件 | 契約照会システムの不備で登録情報が第三者に閲覧され得る状態 |
| タカラトミー | 約15万5,000件 | サポートアプリの認証機能に不備。他のユーザーの登録情報が閲覧される可能性 |
| JR東海高島屋 | 7,582人 | アルバイトスタッフ管理システムへの不正アクセス。調査で対象者を追加特定 |
| 佐川急便 | 約7万人 | スマートクラブの不具合で別の利用者の情報が表示される可能性(10月の別事案とは異なる) |
| ユニマットライフ | 12万6,947件 | 送付したExcelファイルに顧客リストが残り、取引先へ誤送信 |
| 加賀ソルネット | 約17万件 | 学生向けPC販売サイトが不正アクセスを受け、会員情報が漏えいした可能性 |
2026年8月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| Eストアー「ショップサーブ」 | 最大8,853,839件 | 不正プログラムにより購入者情報が外部送信された可能性(ショップサーブ) |
| LINE GAME | 約610万人 | ユーザーの内部識別子等が外部へ送信 |
| さくらインターネット | 最大約136万563アカウント | 販売管理システムへの不正アクセス。会員情報が閲覧・取得された可能性 |
| アスクル | 約134万件 | ランサムウェア関連、漏えい可能性のある情報を追加特定 |
| イエローハット | 最大約180万人 | 不正アクセスによる会員情報漏えいの可能性(最大約180万1,499人) |
| 宮本むなし | 最大1,895件 | 注文情報が対象となった事案(M&Sフードサービス) |
| フラウ・インターナショナル | 3,560件など | 問い合わせ情報などの漏えい |
| フェース | ― | VPN機器経由のランサムウェア |
| NTTスマートコネクト「スマイルサーバ」 | ― | 不正アクセス |
| 一正蒲鉾 | 596件 | 社員メールアカウントへの不正アクセス。596件の情報が対象 |
| 安藤ハザマ | 約5,000件 | サポート詐欺によるPCの遠隔操作被害で情報漏えいの可能性 |
| カインドオル | 13万6,464人 | 通販サイト管理者アカウントがフィッシングで侵害。顧客情報の一括ダウンロードを確認 |
| コロナ | 最大3万5,000人 | 施工情報を扱うクラウドへの不正アクセスで個人情報漏えいの可能性 |
| ファンくる | 5万9,389人 | リスト型攻撃で不正ログインが成立。会員情報が閲覧された可能性とポイント不正交換を確認 |
| 楽天ブックスネットワーク | 3万5,773件 | 一部PCへの不正アクセス。配送先・取引先・従業員情報が保存されていた(流出は未確認) |
| ジェックス | 7万8,979件 | 過去の不正アクセス事案の調査で顧客情報が一時閲覧可能だったことが判明 |
| ウェブライフ | 7,425人 | OEM向けホームページ作成サービスへの不正アクセス。顧客情報の漏えいの可能性 |
| ロジックベイン | 約9.7万人 | 過去のランサムウェア事案の続報で個人情報の影響範囲を公表 |
| 教育ソフトウェア | 4,627件 | 休眠中のレンタルサーバーが不正アクセスを受け、ランサムウェアの被害 |
| 中部電力 | 約7万4,100人 | 一部システムへの不正アクセスで社内連絡先等が漏えいした可能性 |
| 講談社 | 最大3,812件 | 社員のメール認証情報がフィッシングで盗まれ、連絡先情報が漏えい |
2026年9月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| Helpfeel「Gyazo」 | 約2,362万件 | ユーザーに関するデータ等が外部流出 |
| EPARKリラク&エステ | 約2,218万レコード | 予約・顧客関連データの漏えい |
| ムラウチドットコム | 7,716,811件 | 不正アクセスによる個人情報漏えい |
| タイムズカー | 約660万アカウント | Webシステムへの不正アクセス。本人確認書類画像を含む情報を第三者が取得 |
| ファインズ予約システム | 1,536,322件 | 予約システムへの攻撃による個人情報漏えい |
| セイコーマート | 572,022人 | アプリサーバへの不正アクセスで会員情報が閲覧されたことを確認 |
| OZmall | 最大442,779名 | 不正アクセスによる個人情報漏えいの可能性(10月1日公表の更新値) |
| LEAN BODY | 約44万件 | 個人情報関連のセキュリティ事案 |
| VOISING | 約17万件 | 情報漏えい事案 |
| ニチレイ | 53,866件 | サイバー攻撃による個人情報漏えい |
| 集英社「HAPPY PLUS COMMUNITY」 | 2,835人 | 登録者や取引先等の情報が流出 |
| 東京メトロ「メトポ」 | 約59,000件 | メールアドレス漏えいの可能性 |
| イープラス | 1,463件 | 個人情報漏えい。銀行口座情報を含むものも |
| ベネフィット・ワン | 13,460名 | プログラム不備による個人情報関連事故 |
| ニッポンレンタカー | 最大55人 | アプリへの不正アクセスで個人情報が閲覧された可能性(複数回の公表を集約) |
| クオカード | ― | キャンペーンシステムへの不正アクセス |
| ApplyNow | ― | 採用管理システムへの不正アクセス |
| 吉野家ホールディングス(吉野家・はなまる) | 5,784件 | 採用管理システム「ApplyNow」への不正アクセス。吉野家グループの応募者情報に影響(9月末更新値) |
| ロート製薬 | ― | 通販関連システムへの不正アクセス |
| 西武鉄道「52席の至福」 | ― | 予約サイトから予約情報漏えい |
| コープやまぐち | 217,295件 | LINEミニアプリへの不正アクセス。個人情報が漏えいした可能性 |
| 京王電鉄グループ | ― | ランサムウェア攻撃 |
| PCデポ | ― | 認証情報を悪用され不審メール約1,800通を送信 |
| アバハウスインターナショナル | ― | 不正アクセス、顧客情報漏えいの可能性 |
| Gポイント | 最大約7万件 | ポイントサービスへの不正アクセス。会員情報が漏えいした可能性 |
| TOPPAN・損保ジャパン | 17万7,426人 | TOPPANが損保ジャパンの契約者情報を別の保険会社へ誤送付。送付先で削除済み |
| 日本郵政・日本郵便(郵便局アプリ) | 69件(19人分) | アプリの不正アクセスにより住所録・送り状情報などが閲覧された可能性 |
| レゴランド・ジャパン | 1,557件 | ホテルの外部予約システムで不正アクセス。予約者情報が漏えいした可能性 |
| ConoHa WING | 426アカウント | レンタルサーバーの一部収容ホストに不正アクセス・不正プログラムの設置を確認 |
| ちばぎん商店 | 約2,338件 | 企業サイトへの不正アクセス。個人・法人の登録情報が閲覧された可能性 |
| NTTドコモ | 約34万人 | 申込画面の設定ミスで、利用者約34.4万回線の電話番号・料金プランを同意なしで外部提供 |
| プルデンシャル生命 | 1,570人 | 元営業社員による顧客情報の持ち出し・紛失 |
| 扶桑電通 | 2万6,489件 | クラウドストレージへの不正アクセス。顧客情報等が漏えいした可能性 |
| 京都サンガ | 1万5,612件 | クラブ運営に関するメール誤送信で個人情報が別の宛先へ送付 |
| ファイブフォックス | 7万3,185件 | 第三者の不正アクセスにより個人情報が漏えいした可能性 |
| WEVERSE JAPAN | 42万2,584件 | ECサービスのアクセス制御に関する脆弱性で内部識別情報が流出 |
| RIZAP | 1万9,996人 | 従業員が外部生成AIサービスに個人情報を入力。健康情報を含むデータが対象 |
| チャーム | 約39万件 | 通販サイトへの不正アクセス。約37万件の漏えいを確認、約2万件はおそれ。10月7日に退会者約2.5万件への影響も追加公表 |
| 三井不動産 | 最大5万5,000件 | 社内システムの認証情報を悪用した不正アクセス。グループの役職員等の情報が漏えいした可能性 |
| TRUNK | 424件 | 社員メールアカウントへの不正アクセスで取引先等の情報が漏えい |
2026年10月
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| らしんばん | ― | 氏名、住所、本人確認書類番号、口座情報等の漏えい可能性 |
| ヤマト運輸「クロネコ代金後払い」 | ― | 購入者情報等の漏えいの可能性を公表(調査中) |
| 佐川急便 | 最大約5,323万件(重複を含む) | お荷物問い合わせサービスへの不正アクセス。10月23日の続報で情報流出のおそれがある最大件数を公表。流出の確定人数ではない |
| サミーネットワークス「777CON-PASS」 | 調査中 | 不正アクセス、個人情報流出の可能性 |
| 日経BP | 26件 | 社員メールアカウントへの不正アクセス |
| 物語コーポレーション「焼肉きんぐ」 | 10,788,963件 | 公式アプリ会員管理システムへの不正アクセスで会員情報の漏えいを確認。パスワード・決済情報は対象外 |
| 第一興商 | 約872万4,000件 | 委託先の従業員PCがマルウェア感染。顧客情報が漏えいしたおそれ(持ち出し未確認) |
| ハイホー(BiZiMo光など) | 3万8,509件 | 契約者になりすました不正ログインで顧客の契約・連絡先情報が閲覧された、または閲覧された可能性 |
| 損保ジャパン | 約6万件 | 問い合わせ管理の委託先システムが不正アクセス被害。法人向けサービスの問い合わせ情報が漏えいした可能性 |
| HIS | 最大627人 | タイ現地法人への不正アクセス。利用者のパスポート情報などが流出した可能性 |
| 戸田建設 | 4,778人+最大7,200件 | 支払い管理システム等に不正アクセス。取引先と従業員の情報が外部へ漏えいしたことを確認 |
| セレス(ポイントインカム) | 195件 | ポイントサイトへの不正アクセス。会員88件・従業員等107件が閲覧された可能性 |
| 旭化成セラピューティクス | 約51万4,700人 | 医療従事者向けサイトへの不正アクセス。会員と従業員の情報が閲覧・取得された可能性 |
| ミスターマックス | 最大173万5,154人 | アプリ・通販サイトへの不正アクセス。会員情報の一部が流出したことを確認 |
| シチズン時計 | 約10万人 | 問い合わせ管理の委託先システムへの不正アクセス。顧客情報の漏えいの可能性 |
| 楽天ドライブ | 1万5,382アカウント | 管理用アカウントの認証情報が不正取得され、利用者の保存データに第三者がアクセス |
| GMOリサーチ&AI(infoQ) | 94万8,498件 | アンケートサイトの脆弱性が悪用され、会員情報の持ち出しとポイントの不正交換を確認 |
| ニモカ | 521人 | 利用履歴照会サービスへの不正アクセス。カード番号等521件の漏えいの可能性 |
| アクティブ(通販サイト) | 最大5万4,916件 | 通販サイトへのSQLインジェクション攻撃で顧客・注文情報が流出した可能性 |
| 気象キャスターネットワーク | 最大1万5,959件 | サイトへの不正アクセス・改ざん。登録者や催事申込者等の情報が漏えいした可能性 |
| エバーグリーン・マーケティング | 1,000件 | 社員メールアカウントへの不正ログイン。取引先や法人顧客情報の閲覧可能性を追加公表 |
| CINRA JOB | 2万1,508人 | 認証情報の流出を起点に不正アクセス。会員データが閲覧・取得された可能性は否定できず |
| ホワイトエッセンス | 約105万アカウント | 予約サイトの脆弱性からシステムに不正アクセス。顧客等の情報持ち出しを確認 |
| 大起水産 | 17万4,933人 | 公式アプリへの不正アクセス。会員情報が漏えいした可能性(持ち出しは未確認) |
| 大和証券 | 約11万人 | 問い合わせ管理の委託先への不正アクセス。顧客約11万人分の情報が漏えいした可能性 |
| i-plug(OfferBox) | 最大31万4,009人 | 利用企業向け画面の設定不備で学生の氏名・メールアドレスが閲覧できた可能性 |
| 長野都市ガス | 約3,600件 | 委託先・両毛システムズへの不正アクセス。ガス保安調査の顧客情報が流出した可能性 |
| 日本経済新聞社 | 1,646人 | 従業員のメールアカウントへの不正ログイン。氏名・メールアドレス等の漏えいの疑い |
| スタディサプリ | 3,687件 | 機能の仕様不備を悪用した不正アクセス。登録メールアドレスが特定された可能性 |
| 第一生命 | 約12万人 | 人事システムへの不正アクセス。グループの従業員・退職者情報が流出した可能性 |
| ニチイ学館 | 583人 | 旧データのバックアップファイルが認証なしで取得可能な状態に。実際の取得は未確認 |
| グリーンコープ生協ふくおか | 3万3,526件 | 個人情報入りの業務用パソコンが車上荒らしで盗難。外部流出は未確認 |
| チケットプラス | 107人 | キャッシュ設定の不備で別の利用者の情報が表示された可能性 |
| skyticket(スカイチケット) | 約1,464万件 | 不正アクセスにより会員等のデータ流出。10月28日の続報で返金用の口座情報3万2,341件の外部送信も確認 |
| BOOKOFFグループ | 最大約643万件 | 会員システムなどへの不正アクセス。個人情報の漏えいを確認 |
| ローソンID | 約215万件 | 認証関連システムへの不正アクセスにより会員情報の漏えいを確認 |
| ディップ「バイトル」など | 最大約388.6万件 | 登録メールアドレス等が第三者に閲覧された可能性 |
| JR東日本「えきねっと」等・ビューカード | えきねっと最大約167万件など | クラウドサービス等に関する不正アクセス。ビューカード等を含め複数サービスに影響(件数は各社別) |
| コミューン(Commune) | 約30.7万人 | コミュニティ基盤への不正アクセスによるデータ漏えいを確認 |
| ライドオンエクスプレスHD(銀のさら等) | 最大約650万件 | 委託先のランサムウェア被害に関連し顧客情報の漏えいのおそれ |
| アルカディア「SpeeCAN RAIDEN」 | 約313.6万件 | メール配信関連サービスへの不正アクセスでメールアドレス等に影響した可能性 |
| Fivot「IDARE」 | 12万9,659件 | 不正アクセスによる個人情報漏えいを確認 |
| ソースネクスト | 22,519,960件 | システムへの不正アクセス。利用者情報の漏えいの可能性を10月15日に公表(別の委託先事案の続報もあり) |
| ファンケル | 39万3,785件 | 不正アクセスによる顧客データの漏えいを確認(人数とは区別) |
| アテニア | 44万1,162件 | 顧客情報の漏えいを確認。関連する公表の一つ |
| NTTソルマーレ「コミックシーモア」 | 調査中 | 不正アクセスによる個人情報漏えいを公表 |
| Studio | ― | Webサイト制作基盤の脆弱性に関連する事案。複数の利用サイト・事業者に影響 |
| 日本経済新聞社(開発用クラウド) | 約183万件(うち個人情報約15万件) | 開発環境での別件の不正アクセス。匿名化ID等を含む数値で、社員メールの不正ログイン事案とは別 |
| エムスリー「MR君」 | 調査中 | 医療従事者向けサービスへの不正アクセス・データ流出に関する公表 |
| H2Oリテイリング「H2O ID」 | 約126万件 | 会員関連の個人情報の漏えいを確認 |
| トラストバンク「ふるさとチョイス」 | 4,454,097件 | 不正アクセスで会員情報の漏えいを確認。パスワードのハッシュ値等も対象 |
| リクルート「カーセンサー」 | 最大3,709,551件 | サービスに関連する個人情報が外部から閲覧された可能性 |
| カプコン「CAPCOM ID」 | 11,774,247件 | 会員ID関連データの漏えいを確認。国内外を合わせた件数で、カード情報は対象外 |
| リンツ 公式オンラインショップ | 3,147,469件 | 委託先システムへの不正アクセスに関連し顧客情報の漏えいを確認 |
| アンドエスティHD | 顧客約250万人+取引先等約1万件 | システムへの不正アクセス。顧客・関係者情報が流出した可能性 |
| トレジャーファクトリー | 746,277件 | メール配信関連の不正アクセスによりメールアドレスが漏えいしたことを確認 |
| パピレス「Renta!」 | 調査中 | サービス関連の個人情報について不正アクセス・漏えいの可能性を公表 |
| カカオピッコマ「ピッコマ」 | 1,002,404件 | 利用するメール配信サービスへの不正アクセスでメールアドレス漏えいを確認 |
| ユミルリンク「Cuenote FC」 | 延べ51,628,280件 | メール配信基盤への不正アクセス。10月27日公表値。取引先の会員データ等に波及、人数と同一視できない |
| アニメイト(メール配信関連) | 調査中 | メール配信サービス事業者への不正アクセスの影響を公表(ユミルリンク事案関連) |
| ライフカード(メール配信関連) | 339,610件 | メール配信サービスを経由して会員情報に影響した可能性(ユミルリンク事案関連) |
| 楽天トラベル | 対象区分ごとに数十万~数百万件 | サービスへの不正アクセス。会員関連情報や予約情報等の影響を公表(別区分を単純加算できない) |
| ソニーネットワークコミュニケーションズ(So-net等) | 約214万件+約44万件 | 関連する契約者情報などの漏えいを確認。メールアカウント情報も一部対象 |
| ソニー生命 | 約38.5万件 | 契約関連の個人情報の漏えいを確認 |
| 花キューピット | 約423.8万件 | 不正アクセスによる会員情報等の漏えいの可能性 |
| JAL・日本トランスオーシャン航空 | 約9.2万人 | 航空券予約システム関連の不正アクセスで予約者情報の閲覧の可能性 |
| ANA | 約3.8万人 | 航空予約関連の委託先システムへの不正アクセス。情報漏えいの可能性を公表 |
| ヤクルト本社 | 約4万件 | サイバー攻撃による情報流出を確認 |
| 松屋フーズ(松屋公式アプリ等) | 約237.7万件+別区分 | システムへの不正アクセスで会員・注文関連データの漏えいを確認。複数区分の重複に注意 |
| ワールド子会社・ティンパンアレイ | 延べ約120万件 | 会員情報が不正アクセスにより流出した可能性 |
| 良品計画「MUJIアプリ/ネットストア」 | 最大約2,726万件 | 10月30日公表、11月4日続報。氏名・住所等約52万件、MUJI Card番号全桁約109万件への外部アクセスの可能性も判明(未確定) |
| アララ「アララメッセージ」 | メールアドレス約7,700万件 | 10月末に発覚したメール配信サービスへの不正アクセス。11月2日の続報で持ち出しを報告。重複を含み得る |
| クラブツーリズム | 約432万件 | システムへの不正アクセスで個人情報の漏えいの可能性を10月31日に公表 |
| NTTデータ関連・Securitize | 2,789人など | 外部サービス事業者への不正アクセスで社債購入者等の情報漏えいを公表。影響先ごとの発表あり |
2026年11月(5日まで)
| 企業・サービス | 規模・対象 | 公表された主な内容 |
|---|---|---|
| ノジマ | 約700万人 | 会員関連情報の外部流出を確認。パスワードはハッシュ化データ等が対象 |
| アイスタイル「@cosme(アットコスメ)」 | 約300万人 | 利用者情報の漏えいを確認。肌質などプロフィール項目も含む |
| プレステージ・インターナショナル | 最大約550万件(重複を含む) | 不正アクセスによりデータの持ち出しを確認。契約者関連情報などが対象 |
| アソビュー | 15,821,184件 | メール配信サービス「アララメッセージ」の被害を通じ顧客情報の流出を確認 |
| ビックカメラ・コジマ・ソフマップ | 3社合計約1,490万件 | アララへの不正アクセスによるメールアドレス等の漏えいの可能性 |
| ワークマン | 最大約145万件 | アララのメール配信サービスの不正アクセスにより顧客メールアドレス流出の報告 |
| TKC(メール配信関連) | 最大2,230,812件 | メール配信委託先・アララの被害。1月に掲載した別事案とは区別 |
| カルディコーヒーファーム | 820,420件 | メール配信委託先・アララの不正アクセスによる情報漏えいの可能性 |
| サンクゼール「久世福商店」など | 878,343件 | メール配信委託先・アララの不正アクセスによる情報漏えいの可能性 |
| AIRDO | 最大673,920件 | アララの不正アクセスにより登録メールアドレス等が流出した可能性 |
| ソラシドエア | 約49万件 | アララの不正アクセスにより登録メールアドレスが流出した可能性 |
| Zaif | 380,536件 | アララの不正アクセスに関係するメールアドレス流出の可能性 |
| シフトワークス | 461,437件 | アララの不正アクセスに関連する利用者メールアドレス等への影響 |
| ユーコープ | 約21万件 | アララの不正アクセスに関係するメール配信先情報への影響 |
| 北陸電力「ほくリンク」 | 約55万件 | アララの不正アクセスに関係するメールアドレス等への影響 |
| 丸井グループ | 9,086件 | 外部のシステム事業者への不正アクセスに関連する情報流出の可能性 |
| サントリー | 対象区分別に調査中 | 社外のクラウド環境への不正アクセスにより社員・応募者等の情報に影響した可能性 |
| セブン‐イレブン「7NOW」 | 氏名など計約16.9万件 | 配送委託先のシステムへの不正アクセス。氏名、住所、電話番号などの影響範囲は区分ごとに異なる |
| 出前館 | 氏名799件など | 配送委託先のシステムへの不正アクセスに関連し注文者情報の漏えいを公表。7NOWと関連する委託先事案 |
| デニーズ(旧アプリ) | 調査中 | 旧アプリに登録されていた会員情報の漏えいの可能性を公表 |
| 平成エンタープライズ(高速バス予約等) | 対象15,493件など | 予約サイトへの不正アクセスでカード情報を含む個人情報の漏えいの可能性 |
| Shippio | 約1,300ファイル | 物流事業者のシステムからファイルが不正取得された事案。法人情報などの調査を公表 |
ずらっと並べてみると、少なくとも「9月から急に始まった話」ではないことが分かる。1月から不正ログイン、ランサムウェア、情報持ち出し、委託先経由の事故が繰り返され、春には数十万~数百万件規模の発表が珍しくなくなっている。
ただし、9月からはGyazoやタイムズカー、焼肉きんぐのように「普通に使ったことがある」会社が続き、さらに10月後半から11月には、カプコン、佐川急便、無印良品、ノジマ、アットコスメなども加わった。もはや「自分には関係ない会社の話」とは言いにくい。
そして今回、もう一つ目立つのがメール配信サービスなどの共通基盤から、複数企業へ一斉に影響が広がるケース。以下で詳しく見ていこう。
特に9月から「多すぎる」と感じる理由
「最近ニュースが増えた気がする」という感覚には、ちゃんと理由がある。9月以降、大手サービスの公表が短い間隔で重なったうえ、対象の数字がとにかく大きい。
たとえば9月にはGyazoで約2,362万件、ムラウチドットコムで約772万件、タイムズカーで約660万アカウントが公表され、10月5日には焼肉きんぐまで約1,079万件の会員情報漏えいを報告した。
物語コーポレーションの公式発表では、焼肉きんぐ公式アプリの登録情報10,808,784件のうち、10,788,963件の漏えいが確認されたと説明。対象は会員番号、アプリ登録名、メールアドレス、電話番号で、ログインパスワード、店舗利用履歴、クレジットカード決済情報は含まれないとしている。
焼肉きんぐはさすがに「そのアプリ私も入れてなかったっけ?」って焦った(しっかり入ってた)。
ところが、騒ぎは10月の初めでは終わらなかった。10月22日にカプコンがCAPCOM IDの約1,177万件の漏えいを公表し、翌23日には佐川急便が、流出のおそれのある情報を最大約5,323万件と発表。そして10月30日には無印良品のアプリ・ネットストアで、最大約2,726万件の情報流出の可能性が明らかになった。
11月に入ってもノジマで約700万人、アットコスメで約300万人、アソビューで約1,582万件。ニュースが「また別の企業から」出てくる状態が続いている。
ここで念のため。数の多さに驚くのは自然だけど、対象件数の大きさだけで危険度を判断するのは難しい。メールアドレスだけの事案と、住所・電話番号・本人確認書類・カード情報まで含む事案では、被害に遭った人が警戒すべきことが違うためだ。
10月後半から11月初旬、大きく状況が変わった3つの事案
佐川急便:最大約5,323万件。ただし「5,323万人分」とは違う
佐川急便は9月末にお荷物問い合わせサービスへの不正アクセスを公表し、10月23日の続報で、情報が流出した可能性のある最大件数を約5,323万件とした。同一人物に関する重複情報を含み、しかも「流出のおそれがある件数」であって、5,323万人の情報流出が確認されたという発表ではない。
数字が大きいと見出しだけで「人口の半分近くの個人情報が漏れた」と受け取りそうになるが、そうではない。まずは「件数か人数か」「確定か可能性か」を見る必要がある。
無印良品:最初は「カード情報は対象外」だったのに、続報で変わった
10月30日の第一報で、良品計画はMUJIアプリの会員情報が最大約2,726万件、外部に流出した可能性があると公表。対象はメールアドレス、生年月日、性別としており、この段階では「クレジットカード情報、氏名、住所、電話番号は含まれない」と案内していた。
ところが11月4日の第二報で、対象にはアプリを使っていないネットストア利用者や退会者も含まれること、約52万件には氏名・住所・電話番号が含まれること、さらにMUJI Cardの番号全桁など約109万件に第三者がアクセスできた可能性があることが判明した。
その109万件のうち有効なカードは約34万5,000件。番号に加えMUJI Card IDと生年月日が対象だが、カード名義、有効期限、セキュリティコードは含まれない。良品計画とカード発行元のクレディセゾンは、現時点で不正利用などの被害は確認されていないとしている。
「2,726万件+109万件=2,835万人」ではない。両方に当てはまる会員がおり、数え方も異なる。特に初報で「対象外」だった情報が後から追加される場合がある点が重要。
参考:良品計画の公式第二報(11月4日)/クレディセゾンの公式案内
アララ:メール配信サービス1社の被害が多数の企業に波及
メール配信サービス「アララメッセージ」では、10月28日に不正アクセスを確認。11月2日の続報では、約7,700万件のメールアドレスが持ち出されたと説明された。これもメールアドレスの件数であり、7,700万人を意味するわけではない。
アソビュー、ビックカメラグループ、ワークマン、カルディ、久世福商店、AIRDO、ソラシドエアなど、利用企業から相次いで個別の公表があった。つまりそれぞれのニュースが1件ずつ増えても、すべて別々の攻撃者が各企業へ侵入したとは限らないということ。
なお、アソビューは約1,582万件の情報流出を確認した一方、ビックカメラ・コジマ・ソフマップの約1,490万件については漏えいの可能性として案内されている。元のサービスを含め、各社の公表段階は同一ではない。
参考:アララメッセージの被害に関する報道/アソビュー公式発表/ビックカメラ公式案内
1社が狙われると、何十社もの「流出ニュース」が出る仕組み
ここは今回の調査で特に重要だと感じたところ。企業が自分たちで会員管理システムやメール配信システムを全部作っているとは限らない。多くの場合、顧客情報を外部の事業者が提供するサービスに預け、そこからキャンペーン案内や予約通知などを配信している。
この外部サービスが侵害されると、契約している企業の名前が次々と公表される。たとえば10月のユミルリンク「Cuenote FC」では、約5,163万件の延べデータに影響したと報告され、関連する利用企業からも続報が出た。11月のアララメッセージも似た構図だ。
委託先で攻撃が発生 → 影響するデータの範囲を調べる → 各利用企業が自社の会員向けに発表する。こうして、元の攻撃は1件でも、企業ごとの公表が10件、20件と増えることがある。
もちろん、これをもって「今年サイバー攻撃が増えていない」とも言えない。実際の攻撃回数の増減を見るには統計や継続的な集計が必要で、ニュース見出しの件数だけでは判定できない。
また、1件の被害が何社に影響したかを数えるときには、ユミルリンク、アララ、関係する顧客企業をそれぞれ独立した大規模侵入事件として数えないようにする必要がある。
「漏えい確定」「漏えいの可能性」「不正アクセス」には大きな違いがある
こうしたニュースをまとめて「個人情報流出」と呼んでしまいがちだけど、企業側の表現は細かく違っている。ここを分けないと、一覧の印象もずいぶん変わってしまう。
- 漏えいを確認:第三者がデータを取得した痕跡や外部への送信、公開などが確認された状態。
- 漏えいの可能性:アクセスされた形跡はあるが、実際に持ち出されたか確定していない状態。
- 不正アクセスを確認:システムへの侵入や不審な操作は確認されたが、個人情報への影響がまだ調査中の状態。
- 設定ミス・誤送信・紛失:必ずしもハッキングではなく、運用上の不備や人的なミスが原因となる状態。
たとえば、メールアドレス1,000万件へのアクセスの可能性と、本人確認書類の画像10万件が実際に持ち出された事案とでは、同じ数字の大小で危険性を比較できない。
そして厄介なのが、公表後に数字も対象情報も変わること。無印良品の例のように、最初の報告では分からなかったカード番号や住所の影響が、後の調査で判明する場合がある。
「発表された日」と「攻撃された日」は違うことも多い
もう一つ勘違いしやすいのが、ニュースに出た日がそのまま攻撃を受けた日とは限らないこと。企業が不正アクセスに気づいてから、侵入経路、対象システム、持ち出されたデータを調べ、影響を受けた利用者を特定するまでには時間がかかる。
最初は不正アクセスの発生だけを速報し、数日後に漏えいの可能性を案内。さらに数週間かけて対象人数や情報の種類が絞られ、続報が出ることもある。実際の攻撃が以前から起きていて、調査結果だけが10月や11月に集中した可能性もある。
だから「9月から急に増えたように見える」ことは事実でも、この一覧だけで、9月を境に実際の攻撃件数が急増したと結論付けることはできない。ただ、発表の規模と頻度を見ると、多くの利用者が連続して影響を受けているのは確かだ。
なんでこんなに増えてるの? もしかしてAIが使われている?
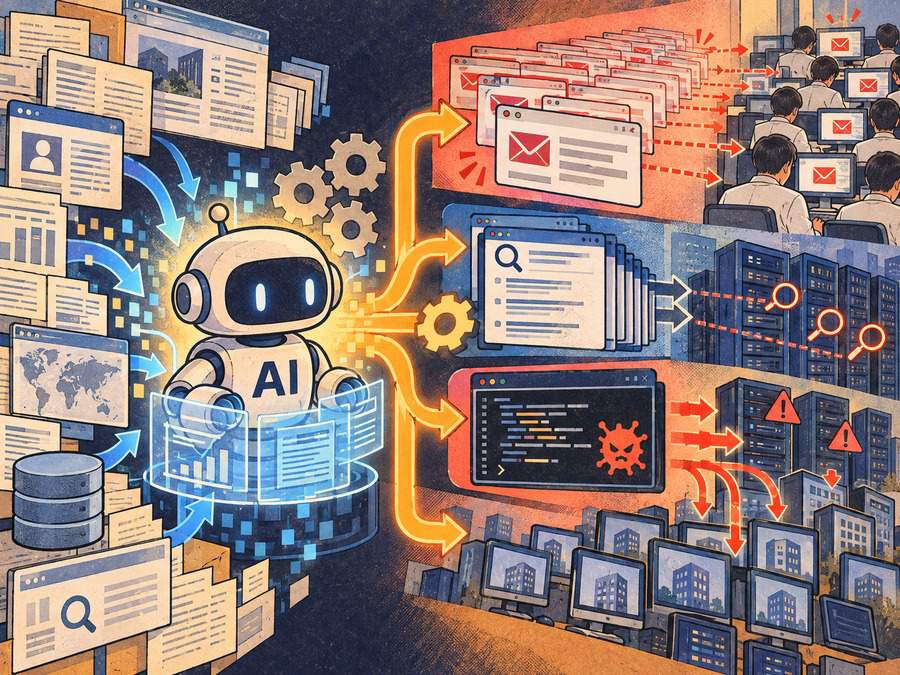
そして気になるのが、AIの存在。ひと昔前なら高度な技術者が時間をかけて調べていたことを、今はAIが手伝えるのではないか。
2026年10月6日にはテレビ朝日が相次ぐサイバー攻撃へのAI利用の可能性を取り上げ、TBS NEWS DIGも専門家の見方を紹介した。
ただし今回挙げた個々の企業の被害について「犯人はAIを使っていた」と確定したわけではない。ここは可能性と事実を分けて考える必要がある。
一方、サイバー犯罪のさまざまな工程でAIが使われていること自体は、すでにセキュリティ企業などが報告している。Microsoftの2026 Digital Defense Reportでは、攻撃対象の調査、脆弱性探索、フィッシング、悪用コードの開発など、幅広い場面へのAI利用を説明している。
AIによって攻撃の何が変わるのか
- 大量のWebサイトや公開システムの中から、古いソフトウェアや設定上の弱点を探す作業を補助する。
- 公開された脆弱性情報を素早く読み取り、攻撃対象を選ぶ手助けをする。
- 本物らしい日本語のフィッシングメールを大量に作成し、企業や個人に合わせて文面を変える。
- 悪用コードやマルウェアの開発・修正の一部を補助する。
- 不正に入手した大量のデータを分類し、再利用しやすい形に整理する。
つまりAIは、必ずしも自律的にハッキングする「悪いロボット」ではない。むしろ従来の犯罪者の作業を高速化・自動化するための道具として使われている。
AI企業Anthropicも、2026年6月の調査で悪意あるサイバー活動に関連したアカウントを分析し、AIが攻撃の一部工程に利用されている状況を報告している。
ただし複雑な攻撃では、実行する人間の判断や指示が依然として重要。AIが勝手にすべての企業を順番にハッキングしていると考えるのは飛躍がある。
では、2026年の情報流出ラッシュはAIのせいなのか?
ここまで調べると、つい「今年になって突然こんなに漏れているのは、全部AIのせいでは?」と言いたくなる。けれど、現時点でそこまで断定する材料はない。
企業側が公表した原因を見ると、ソフトウェアの脆弱性、不正に取得されたID・パスワード、クラウドの設定不備、ランサムウェア、委託先の侵害、内部関係者による持ち出し、メール誤送信など、実にさまざま。
これらは生成AIが普及する前から存在していた問題で、AIが使われなくても情報漏えいは起きる。逆に、AIを利用して攻撃を効率化する犯罪者が存在することも確か。
「サイバー攻撃の現場でAI利用が進んでいる」ことと、「今年の大量流出はAIが原因だった」ことは別の話。 どちらか一方に飛びつくのではなく、企業が調査して確認した事実を見ていくしかない。
むしろ今のところ大きな教訓は、企業がどれだけ大手であっても、利用者の個人情報を完全に守り切れるとは限らないという現実だと思う。
利用しているサービスが情報流出を公表したら、何をすればいい?
これだけ多くの企業が並ぶと、どこか一つぐらい自分が登録しているサービスに当たっていてもおかしくない。だから、必要以上に怖がるより「何が漏れたのか」に合わせて対応することが大切。
- 公式発表を確認する:メールやSMSの本文内リンクからではなく、公式サイトや公式アプリを開いて対象情報・案内を調べる。
- パスワードが対象なら変更する:同じパスワードを使い回している他のサービスも変更。利用できる場合は多要素認証を有効にする。
- メールアドレス・電話番号が対象なら詐欺連絡を警戒:宅配業者や企業を装った「再認証」「未払い」などのメッセージに注意する。
- カード情報が関係するなら利用明細を確認:身に覚えのない請求を見つけたら、カード発行会社の正規窓口へ早めに連絡する。
- 住所・本人確認書類などが対象なら通知を保管:会社の追加発表を確認し、不審な電話・郵便物・本人確認の要求に慎重に対応する。
「漏えいの可能性がある」と発表されたからといって、全員が今すぐカードを止めなければいけないわけではない。反対に「メールアドレスしか漏れていないから絶対安全」とも言えない。自分に届いた案内と、情報の種類に応じた判断が必要だ。
また、大規模な流出ニュースが出た直後は「お詫び」「返金」「本人確認が必要」といった偽メールが紛れ込みやすい。公式発表を読むために、偽のログイン画面へ誘導されるという二次被害には特に注意したい。
あとがき ……そういえば私のクレカ不正利用も?
ここまで企業の流出ニュースを調べていたら、どうしても頭によぎってしまうことがある。
私、少し前に人生で初めてクレジットカード不正利用の被害にあった。
……まさか、あれも?
もちろん私のクレジットカード情報がどこから漏れたのか、AIを使った犯罪だったのかなんて分からない。今回紹介した企業のどれかに原因があるという証拠もない。
ただ、「企業から何百万件、何千万件という情報が漏れました」というニュースが立て続けに報道されているのと同じタイミングで、そんな事が起こってしまうと、どうしても関連性を疑ってしまう。
ちなみに私の場合は、カード明細に「APPLE.COM/BILL」から身に覚えのない請求が並び、Apple側の購入履歴を確認しても該当するものが見つからなかった。
そこからAppleへの確認、カードの利用停止、不正利用窓口への連絡まで実際にやった顛末は別の記事にまとめている。
今回の企業の情報流出と私のカード不正利用につながりがあるのかは、たぶん永遠に分からない。
「個人情報流出1,079万件」に驚いていたら、今度は数千万件規模のニュースが立て続け。自分のカード明細も、以前よりちょっとだけ真剣に確認するようにはなった。
便利なサービスに個人情報を登録せず生きるのは、もうほぼ無理。
となると私たちにできるのは、使い回しているパスワードを見直したり、ときどきカード明細を確認したり、怪しい請求やメールを見つけたときに「まあ大丈夫でしょ」で放置しないこと。


コメント